

Veeam Backup & Replication 13.1: Signature Detection - AWS

  • Nov 17, 2026 9:52 AM UTC
  • 1 comment
  • 4 views

SCZEPANSKI
Forum|alt.badge.img+9

Durante o Veeam 100 em Lisboa deste ano, tivemos a oportunidade de conhecer diversos novos recursos voltados à proteção de workloads em ambientes de nuvem pública e infraestrutura híbrida.

Entre as novidades, um recurso que merece destaque é o Signature Detection.

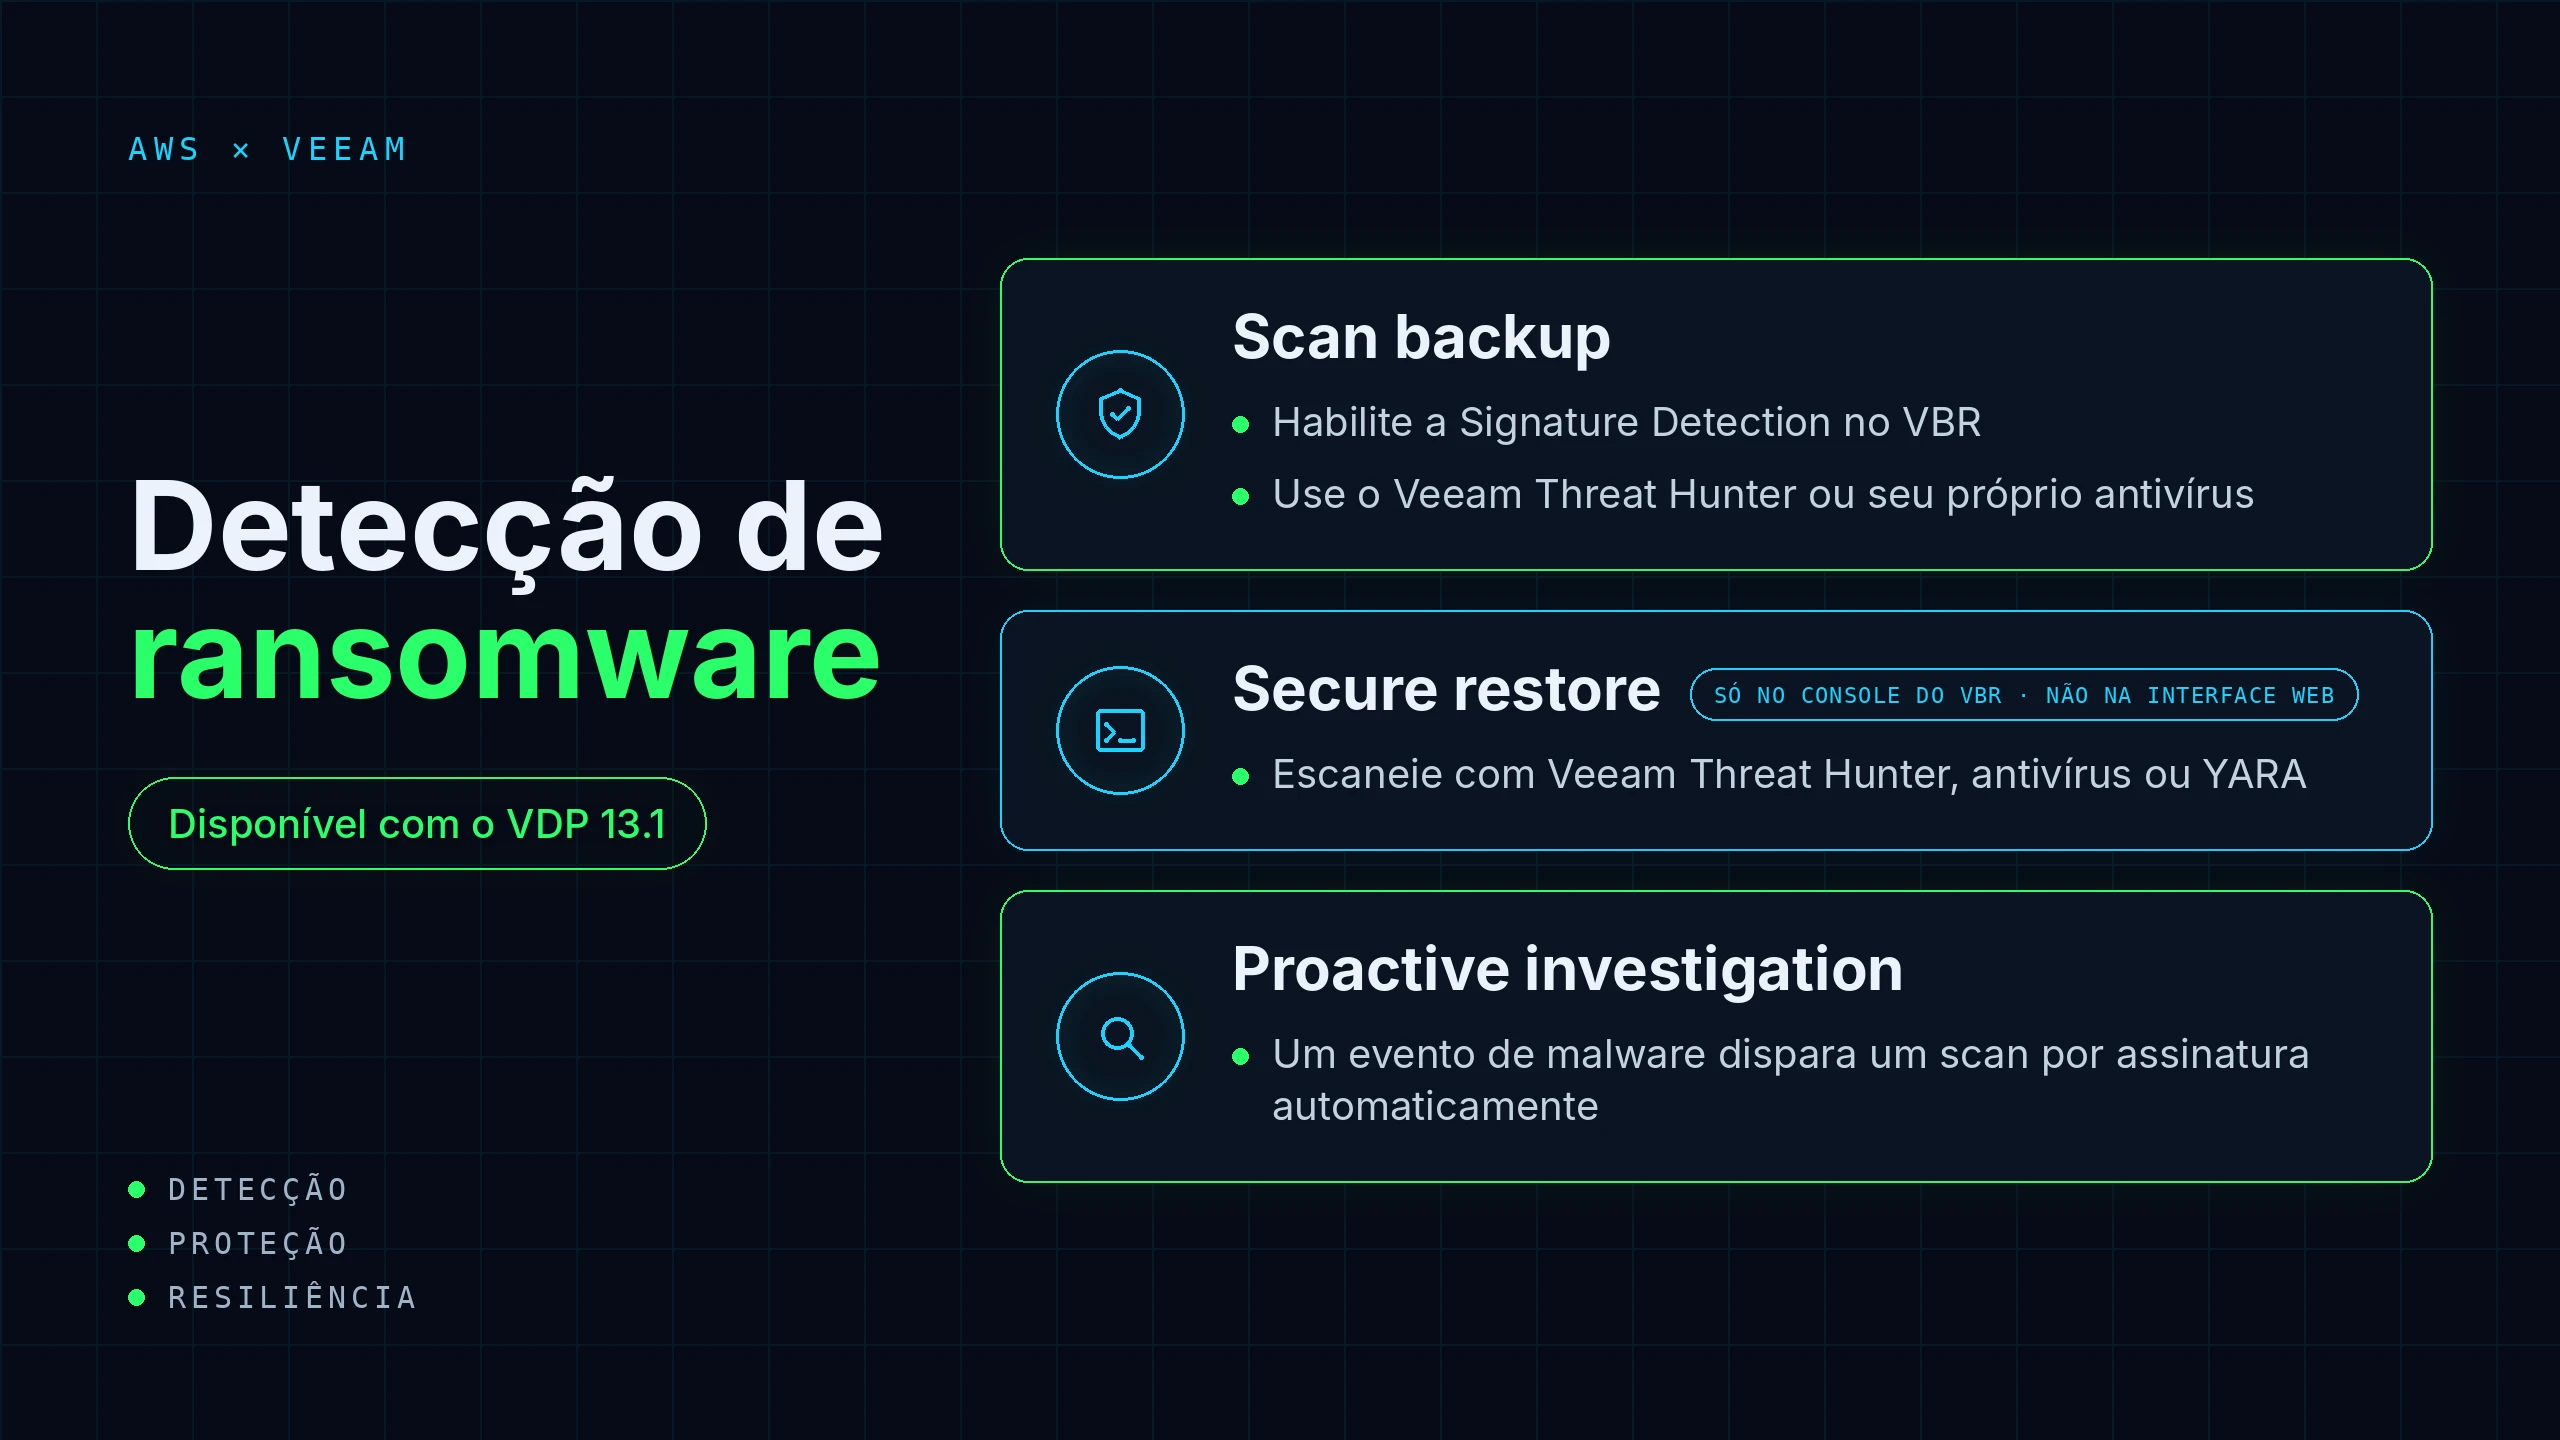
A partir da versão 13.1 do Veeam Backup & Replication, é possível realizar verificações baseadas em assinaturas de malware diretamente pela console do Veeam, utilizando pontos de restauração dos backups.


🔎 Como funciona?

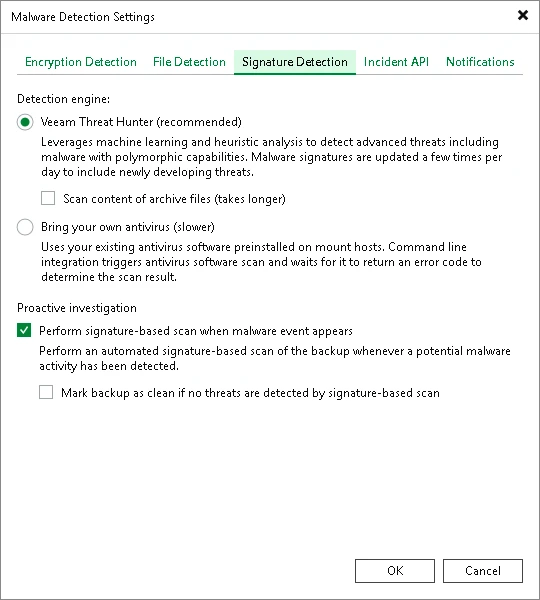
O recurso permite executar uma verificação proativa dos backups utilizando mecanismos de detecção baseados em assinaturas, ajudando a identificar possíveis ameaças antes de iniciar um processo de recuperação.

A verificação pode ser acionada por eventos classificados como suspeitos (Suspicious), incluindo:

  • Criptografia de arquivos.

  • Identificação de notas de ransomware e arquivos .onion.

  • Extensões conhecidas de malware.

  • Renomeação massiva de arquivos.

  • Exclusão massiva de arquivos.

⚙️ Pontos importantes antes de utilizar:

Existem algumas considerações técnicas importantes:

  • Mount Server: deve ser compatível com o sistema de arquivos do sistema operacional protegido.

  • Concorrência: cada Mount Server suporta até 5 sessões de verificação simultâneas.

  • Object Storage: a verificação de backups armazenados em repositórios de objetos pode gerar custos adicionais.

  • Cloud Connect: o recurso não é suportado para backups armazenados em repositórios Cloud Connect.

  • Validação: recomenda-se revisar os restore points e workloads classificados automaticamente como Clean, pois podem ocorrer falsos positivos.

  • Antivírus de terceiros: caso seja selecionado como mecanismo de detecção, precisa estar instalado e corretamente configurado no Mount Server. Caso contrário, a sessão poderá falhar e será repetida até três vezes.
💡 Por que isso é importante?

A capacidade de verificar os pontos de restauração com base em assinaturas amplia as possibilidades de validação dos backups e fortalece a estratégia de Cyber Resilience.


📚 Documentação oficial:
https://helpcenter.veeam.com/docs/vbr/userguide/malware_detection_signature_detection.html?ver=13
 

1 comment

lucasmagnum
Forum|alt.badge.img+1
  • Experienced User
  • Nov 17, 2026 11:24 AM UTC

Durante o Veeam 100 em Lisboa deste ano, tivemos a oportunidade de conhecer diversos novos recursos voltados à proteção de workloads em ambientes de nuvem pública e infraestrutura híbrida.

Entre as novidades, um recurso que merece destaque é o Signature Detection.

A partir da versão 13.1 do Veeam Backup & Replication, é possível realizar verificações baseadas em assinaturas de malware diretamente pela console do Veeam, utilizando pontos de restauração dos backups.


🔎 Como funciona?

O recurso permite executar uma verificação proativa dos backups utilizando mecanismos de detecção baseados em assinaturas, ajudando a identificar possíveis ameaças antes de iniciar um processo de recuperação.

A verificação pode ser acionada por eventos classificados como suspeitos (Suspicious), incluindo:

  • Criptografia de arquivos.

  • Identificação de notas de ransomware e arquivos .onion.

  • Extensões conhecidas de malware.

  • Renomeação massiva de arquivos.

  • Exclusão massiva de arquivos.

⚙️ Pontos importantes antes de utilizar:

Existem algumas considerações técnicas importantes:

  • Mount Server: deve ser compatível com o sistema de arquivos do sistema operacional protegido.

  • Concorrência: cada Mount Server suporta até 5 sessões de verificação simultâneas.

  • Object Storage: a verificação de backups armazenados em repositórios de objetos pode gerar custos adicionais.

  • Cloud Connect: o recurso não é suportado para backups armazenados em repositórios Cloud Connect.

  • Validação: recomenda-se revisar os restore points e workloads classificados automaticamente como Clean, pois podem ocorrer falsos positivos.

  • Antivírus de terceiros: caso seja selecionado como mecanismo de detecção, precisa estar instalado e corretamente configurado no Mount Server. Caso contrário, a sessão poderá falhar e será repetida até três vezes.

💡 Por que isso é importante?

A capacidade de verificar os pontos de restauração com base em assinaturas amplia as possibilidades de validação dos backups e fortalece a estratégia de Cyber Resilience.


📚 Documentação oficial:
https://helpcenter.veeam.com/docs/vbr/userguide/malware_detection_signature_detection.html?ver=13


​@SCZEPANSKI  bom dia mestre!  Esse recurso é muito interessante! É evidente que o VBR está cada vez mais robusto e alinhado às crescentes demandas de segurança do mercado. Sem dúvida, esse é um grande diferencial e reforça ainda mais o valor da solução. seguimos avante! 🚀