Um dos principais desafios em projetos de proteção de dados na AWS é o tempo necessário para provisionar toda a infraestrutura necessária. Esse tempo varia conforme o ambiente existente do cliente, as dependências entre equipes e o nível de customização exigido para cada implantação.
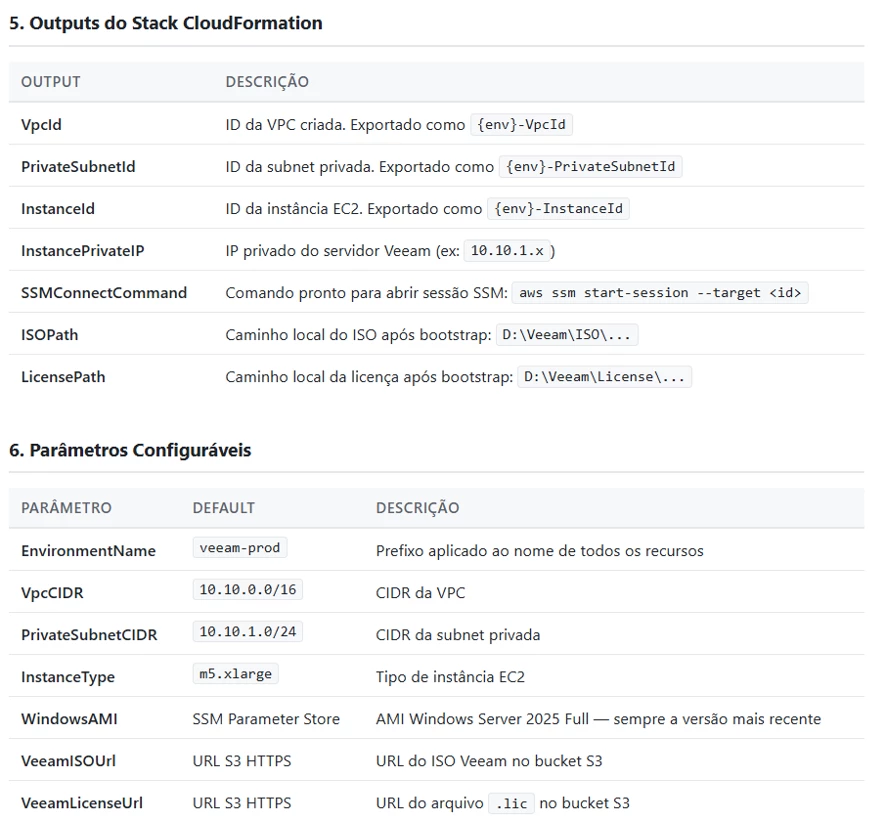
Buscando acelerar esse processo e garantir maior consistência entre os ambientes, comecei a desenvolver uma abordagem baseada em CloudFormation, utilizando Infrastructure as Code (IaC) para automatizar a criação dos recursos necessários.
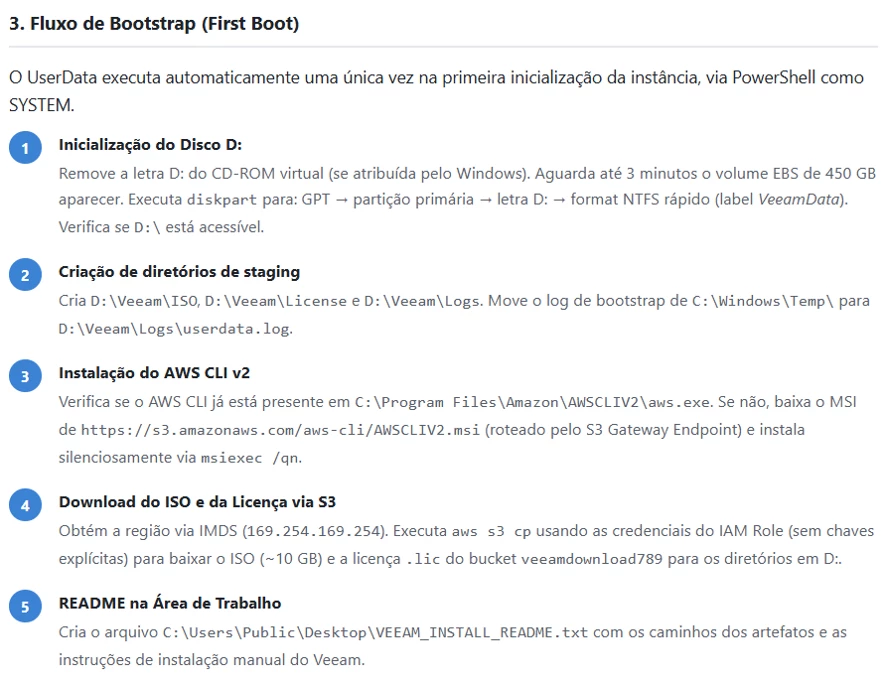
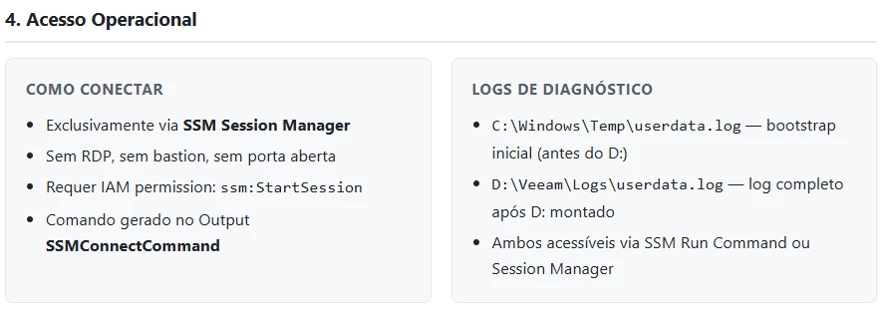
A solução provê um servidor Veeam Data Platform Premium v13 em uma VPC totalmente isolada da internet. O acesso administrativo é feito exclusivamente via AWS Systems Manager (SSM) Session Manager, sem necessidade de IP público, bastion host ou abertura de portas. Todo o tráfego permanece dentro da rede AWS.
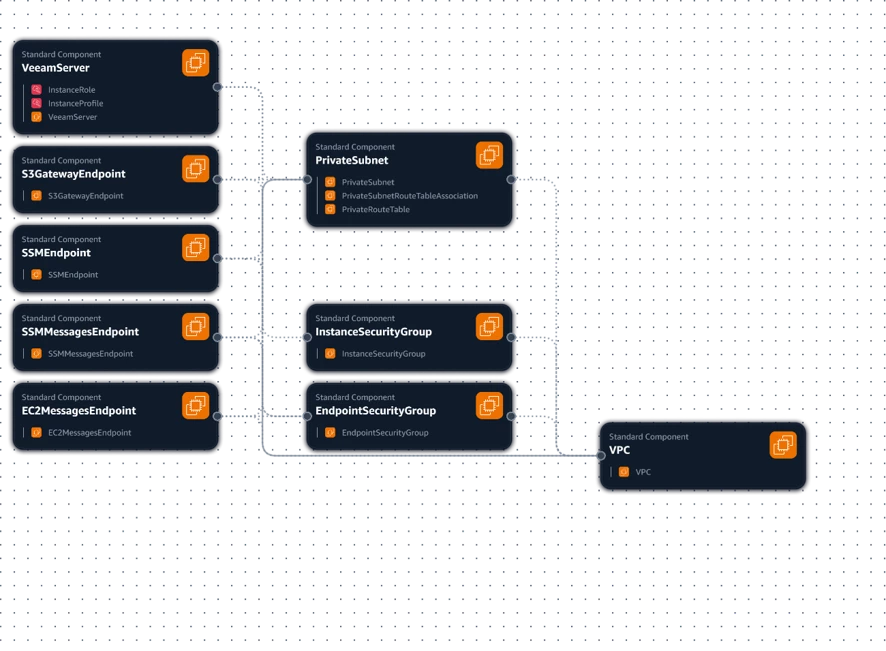
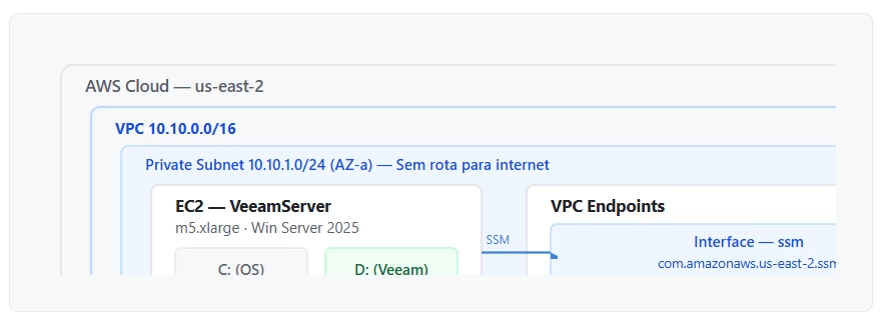
Nenhum tráfego sai da rede AWS. Não há Internet Gateway, NAT Gateway nem IP público. O acesso ao operador é feito via SSM Session Manager através dos VPC Endpoints. O download dos artefatos Veeam é feito via S3 Gateway Endpoint.
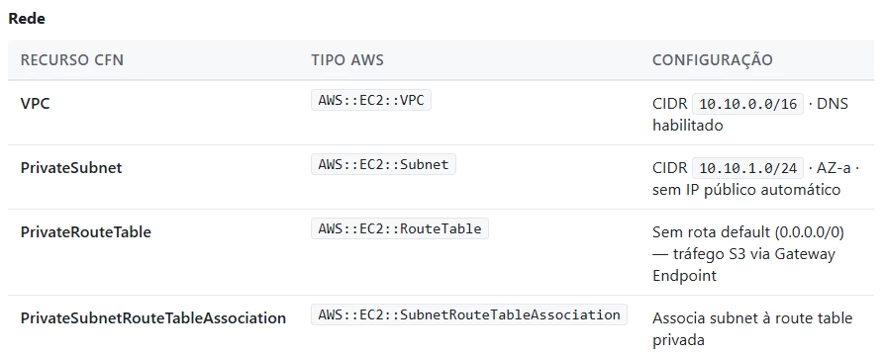
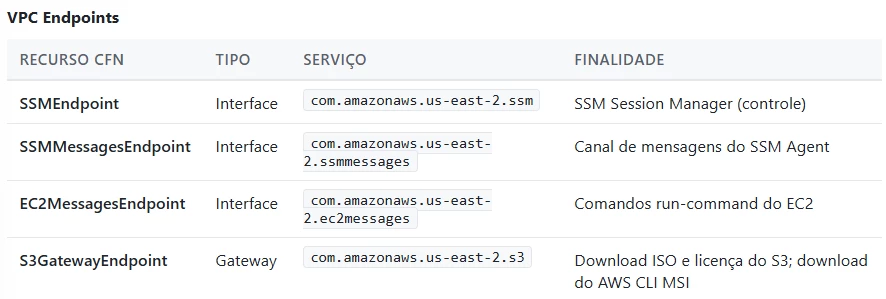
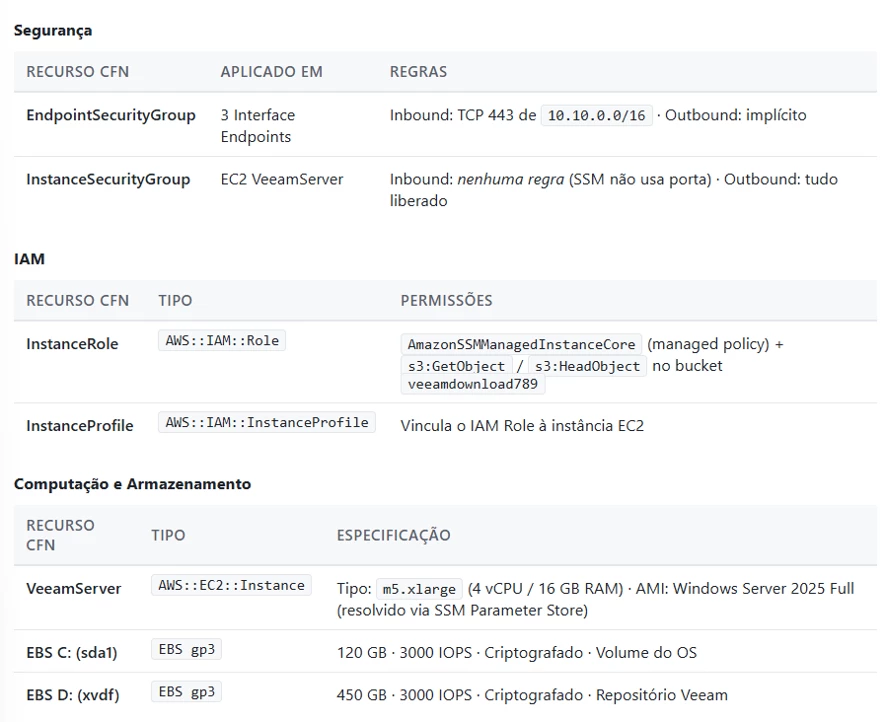
Abaixo o template no Github:
https://github.com/jeanSczepanski/Wizaard/blob/main/VeeamWizzard-V1-Template.yaml
🚩Esta solução ainda está em desenvolvimento ativo e deve ser considerada uma versão experimental, criada para fins de estudo e testes.
Por favor, não a utilize em ambientes de produção, pois ainda podem existir bugs, comportamentos inesperados e limitações de segurança.
Atualmente, estou trabalhando na Versão 2, que trará melhorias adicionais de segurança, controles de automação aprimorados e melhorias gerais no processo de implantação.
Feedback, sugestões e contribuições são sempre bem-vindos. 🚀