Question

VBK head encrypted by ransomware (first 1 MB) — storage version error, VBM intact, body readable — how to rebuild?


Всем привет,

Наш файл резервной копии Veeam Agent был частично зашифрован программой-вымогателем. Процесс шифрования был прерван, и затронута только первая часть файла (1 МБ).

Подробности:
- Файл: dm-1c2 - 192.168.10.x.vbk, ~630 ГБ
- Ошибка при монтировании: "Не удалось создать резервную копию источника монтирования. Версия хранилища [...] не поддерживается для доступа только для чтения" — заголовок некорректен.
- vbkview завершается с ошибкой "недопустимое максимальное количество банков слота снимка".
- Шифрование резервной копии (пароль репозитория) НЕ было включено.
- Файл метаданных .vbm полностью цел и доступен для чтения (XML, версия 2626).
- Критические идентификаторы: Идентификатор резервной копии = 508d4cc8-d124-4053-b6fb-b4a5190445c6, Идентификатор задания = d0d61837-77e6-4b8b-8319-fc6a449901db, Имя задания = dm-1c2, Тип задания = 12000 (Агент Veeam).
- Шестнадцатеричный анализ подтверждает: все данные, начиная со смещения 1 048 576, целы — нули, стандартные индексные структуры, строки ASCII (Veeam, NTFS, пути к файлам) и сжатые данные. Каждый сектор размером менее 1 МБ содержит случайные данные с высокой энтропией.
- Конец файла (конец файла) цел.

Вопросы:
1. Существует ли поддерживаемая процедура восстановления заголовка хранилища VBK из неповрежденных метаданных VBM и собственных структур трейлера/ролла резервной копии?
2. Можно ли использовать V&R или vbkview для восстановления/заглушки заголовка?
3. Сочтет ли служба поддержки Veeam (или лаборатория по восстановлению данных) это восстановимым? Потеря данных из-за отсутствия 1 МБ, по-видимому, касается только метаданных, а не данных виртуальной машины.

Запущен агент Veeam для Microsoft Windows, целевой объект = хранилище резервных копий по умолчанию.

Спасибо
 

17 comments

Chris.Childerhose
Forum|alt.badge.img+23

Please ensure to make posts on the community in English as a first point.

You should contact support for this as they will have the people and tools to hopefully help you out.  I would not know how to answer or give good advice here since ransomware is involved.


Hi everyone,

Our Veeam Agent backup file was partially encrypted by ransomware. The encryption was interrupted, and only the first 1 MB of the file is affected.

Details:
- File: dm-1c2 - 192.168.10.x.vbk, ~630 GB
- Error on mount: "Failed to create backup mount source. Storage version [...] is not supported for read-only access" — the header is garbage.
- vbkview fails with "invalid snapshot slot max banks".
- Backup encryption (repository password) was NOT enabled.
- The .vbm metadata file is fully intact and readable (XML, Version 2626).
- Critical IDs: Backup Id = 508d4cc8-d124-4053-b6fb-b4a5190445c6, JobId = d0d61837-77e6-4b8b-8319-fc6a449901db, JobName = dm-1c2, JobType = 12000 (Veeam Agent).
- Hex analysis confirms: everything from offset 1,048,576 onward is intact — zeros, regular index structures, ASCII strings (Veeam, NTFS, file paths), and compressed data. Below 1 MB every sector is random high-entropy data.
- Storage trailer (end of file) is intact.

Questions:
1. Is there a supported procedure to rebuild the storage header of the VBK from the intact VBM metadata and the backup's own trailer/rollup structures?
2. Can V&R or vbkview be pointed at a repaired/stubbed header?
3. Would Veeam support (or a data recovery lab) consider this recoverable? Data loss from the missing 1 MB appears to be metadata only, not VM data.

Running Veeam Agent for Microsoft Windows, target = Default Backup Repository.

Thanks in advance,
[Твой ник]


Storage trailer (end of file) is intact — the last ~164 KB contain the OibSummary XML rollup (Storage Id, Point Num=360, block size parameters, OIB details).


Verification done: the VBK tail rollup (last ~164 KB) contains a complete OibSummary 
XML block, and all its key IDs match the intact VBM metadata:
- Backup Id: 508d4cc8-d124-4053-b6fb-b4a5190445c6 (present in VBM)
- JobId: d0d61837-77e6-4b8b-8319-fc6a449901db (present in VBM)
- Storage Id: 819910a4-f3ee-4035-9830-3f8413779020 (present in VBM)
- Point Id: e956af3e-6932-489e-9e66-a33de7736ec1, Num=360 (present in VBM)
- OIB Id: a7db3549-c3c9-4e7b-a739-4d4a842b23be (present in VBM)
- ParentBackupId: d90e608e-9b50-483f-8005-ff484a95ea03 (present in VBM)
Storage parameters from the rollup: BlockSize=KbBlockSize1024, 
BlockAlignmentSize=65536, EncryptionState=0, ApproxSize=1050930719744.
Only the first 1,048,576 bytes of the VBK are encrypted; the VBM, the file body 
and the OibSummary trailer are fully intact and cross-verified.


Chris.Childerhose
Forum|alt.badge.img+23

This community page is not support you need to open a support ticket on the Veeam website.  No one here can assist with this issue and it is better you speak to support.


  • New Here
  • October 4, 2026

I have the decryptor sent to me by the attacker; it decrypted the files that had their extensions changed, but the .vbk file didn't have its extension changed, and the decryptor isn't fixing it.


Chris.Childerhose
Forum|alt.badge.img+23

​@trofim15 - again contact support no one in the community can help with this.


  • New Here
  • October 4, 2026

I reached out, but no one has replied yet. I was told online that I might be able to get help here.


Chris.Childerhose
Forum|alt.badge.img+23

Not really as this is just a community and you need technical support to help with this issue.


Forum|alt.badge.img+3
  • Veeam Product Management
  • October 5, 2026

I reached out, but no one has replied yet. I was told online that I might be able to get help here.

Hi Trofim, 

I wrote you from our RND forums but as I see posts here, will share the same information, but in short if you have backup files affected by a Ransomware Attack, always start with a Support Case

Veeam Support has some limited ability to assist on such items, but we cannot always guarantee recovery / full rebuild. Each case will need to be reviewed by Support, and there is internal tooling that has some potential to help recover corrupted / encrypted headers.

But again I must stress that we cannot guarantee recovery in all situations

So please continue with Support; if you have concerns on the case handling / processing, use the Talk to a Manager button from the case portal to contact Support Management.


HDD Masters

Всем привет,

Наш файл резервной копии Veeam Agent был частично зашифрован программой-вымогателем. Процесс шифрования был прерван, и затронута только первая часть файла (1 МБ).

Подробности:
- Файл: dm-1c2 - 192.168.10.x.vbk, ~630 ГБ
- Ошибка при монтировании: "Не удалось создать резервную копию источника монтирования. Версия хранилища [...] не поддерживается для доступа только для чтения" — заголовок некорректен.
- vbkview завершается с ошибкой "недопустимое максимальное количество банков слота снимка".
- Шифрование резервной копии (пароль репозитория) НЕ было включено.
- Файл метаданных .vbm полностью цел и доступен для чтения (XML, версия 2626).
- Критические идентификаторы: Идентификатор резервной копии = 508d4cc8-d124-4053-b6fb-b4a5190445c6, Идентификатор задания = d0d61837-77e6-4b8b-8319-fc6a449901db, Имя задания = dm-1c2, Тип задания = 12000 (Агент Veeam).
- Шестнадцатеричный анализ подтверждает: все данные, начиная со смещения 1 048 576, целы — нули, стандартные индексные структуры, строки ASCII (Veeam, NTFS, пути к файлам) и сжатые данные. Каждый сектор размером менее 1 МБ содержит случайные данные с высокой энтропией.
- Конец файла (конец файла) цел.

Вопросы:
1. Существует ли поддерживаемая процедура восстановления заголовка хранилища VBK из неповрежденных метаданных VBM и собственных структур трейлера/ролла резервной копии?
2. Можно ли использовать V&R или vbkview для восстановления/заглушки заголовка?
3. Сочтет ли служба поддержки Veeam (или лаборатория по восстановлению данных) это восстановимым? Потеря данных из-за отсутствия 1 МБ, по-видимому, касается только метаданных, а не данных виртуальной машины.

Запущен агент Veeam для Microsoft Windows, целевой объект = хранилище резервных копий по умолчанию.

Спасибо
 

I wanted to share some technical insights regarding VBK file structure and recovery, specifically for versions 12 and 13.

In the first megabyte of the file, you won't just find the standard header. The most critical components located there are Snapshot Slot 0 and 1, which contain the metabank tables (descriptors).
Recently, I developed an alpha version of an in-house data recovery utility to solve a specific case: extracting data from a corrupted VBK file that had been partially encrypted by ransomware at specific intervals.

The recovery workflow came down to the following steps:
1. Signature-based carving: Searching for metabanks and data blocks using the 0F 00 00 F8 magic signature, followed by identifying LZ4-compressed payloads.
2. Filtering false positives: Discarding junk candidates and accurately identifying valid metabank copies.
3. Chain reconstruction: Building chains from the two metabank copies, correcting corrupted entries, and cross-referencing them via CRC validation to ensure consistency between the copies.
4. Bypassing native limitations: In my specific case, the stock Veeam Extract Utility failed to process a corrupted file record. It managed to parse the directories but aborted before even starting the actual extraction.
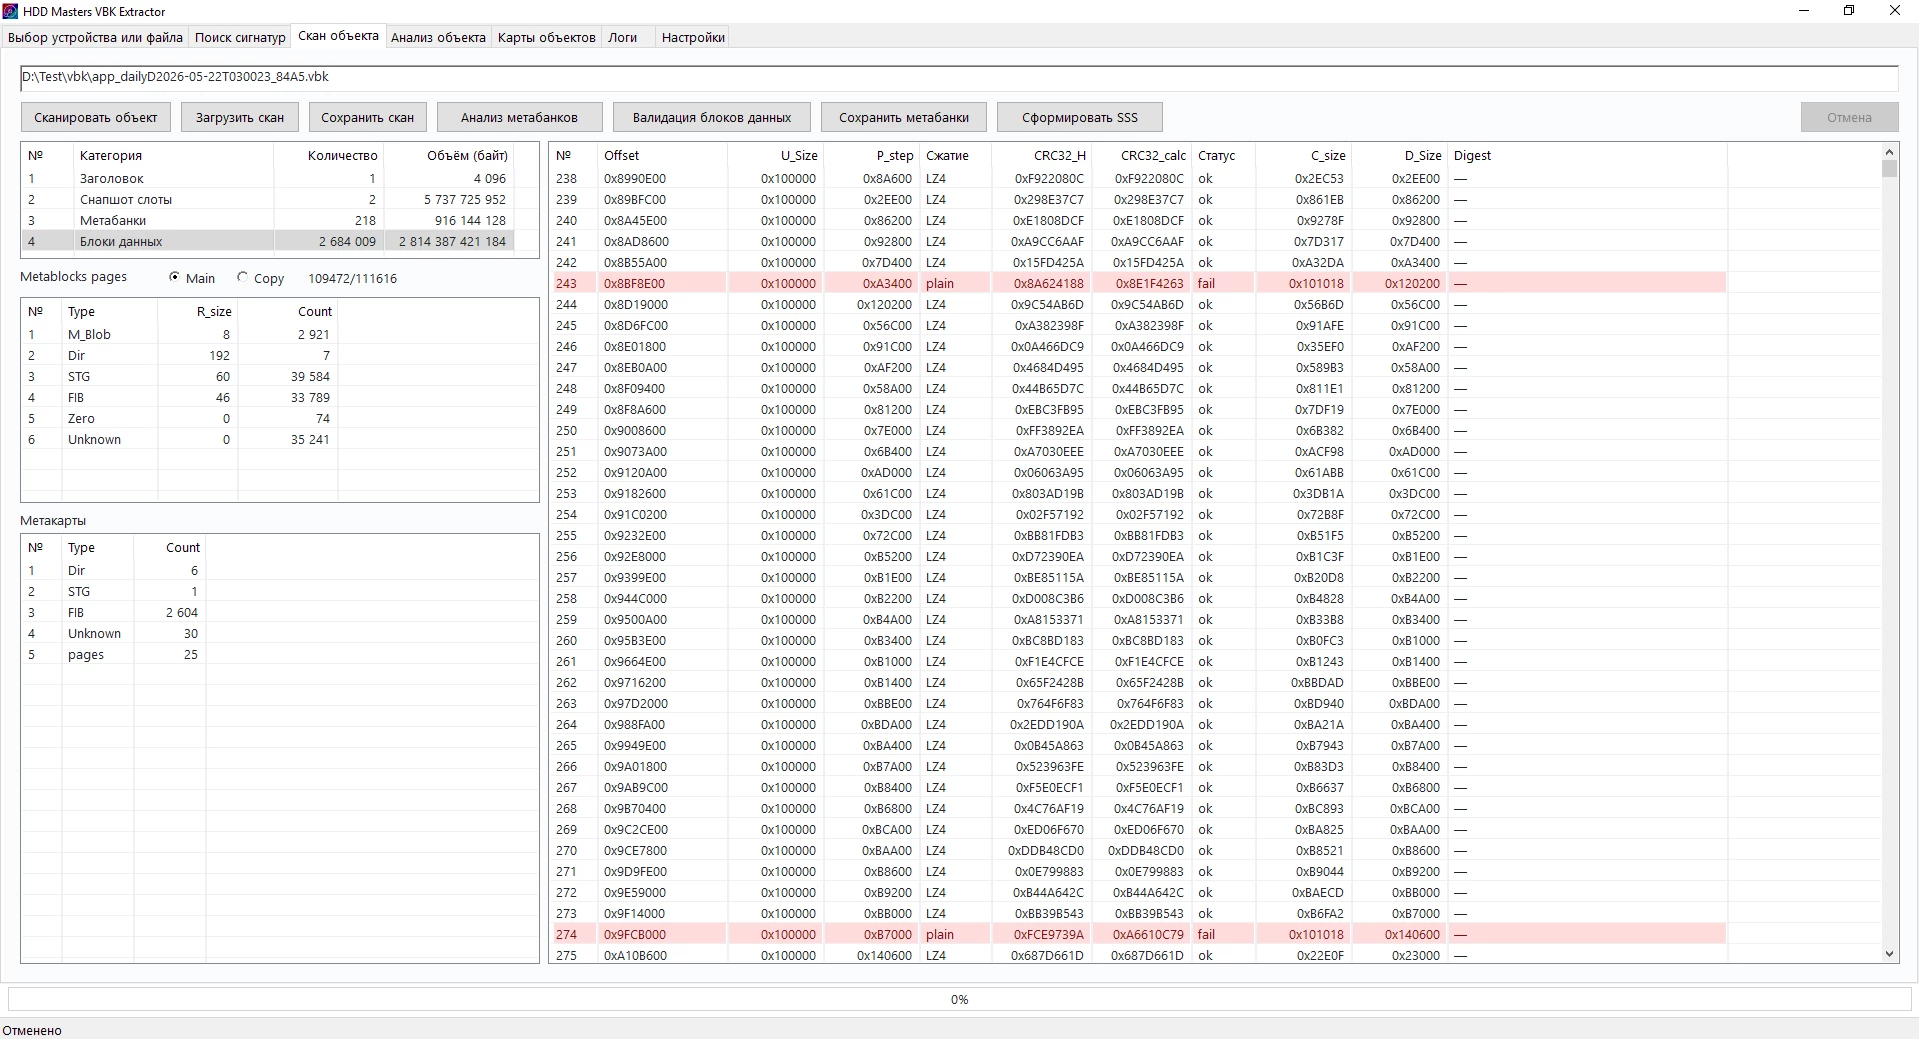
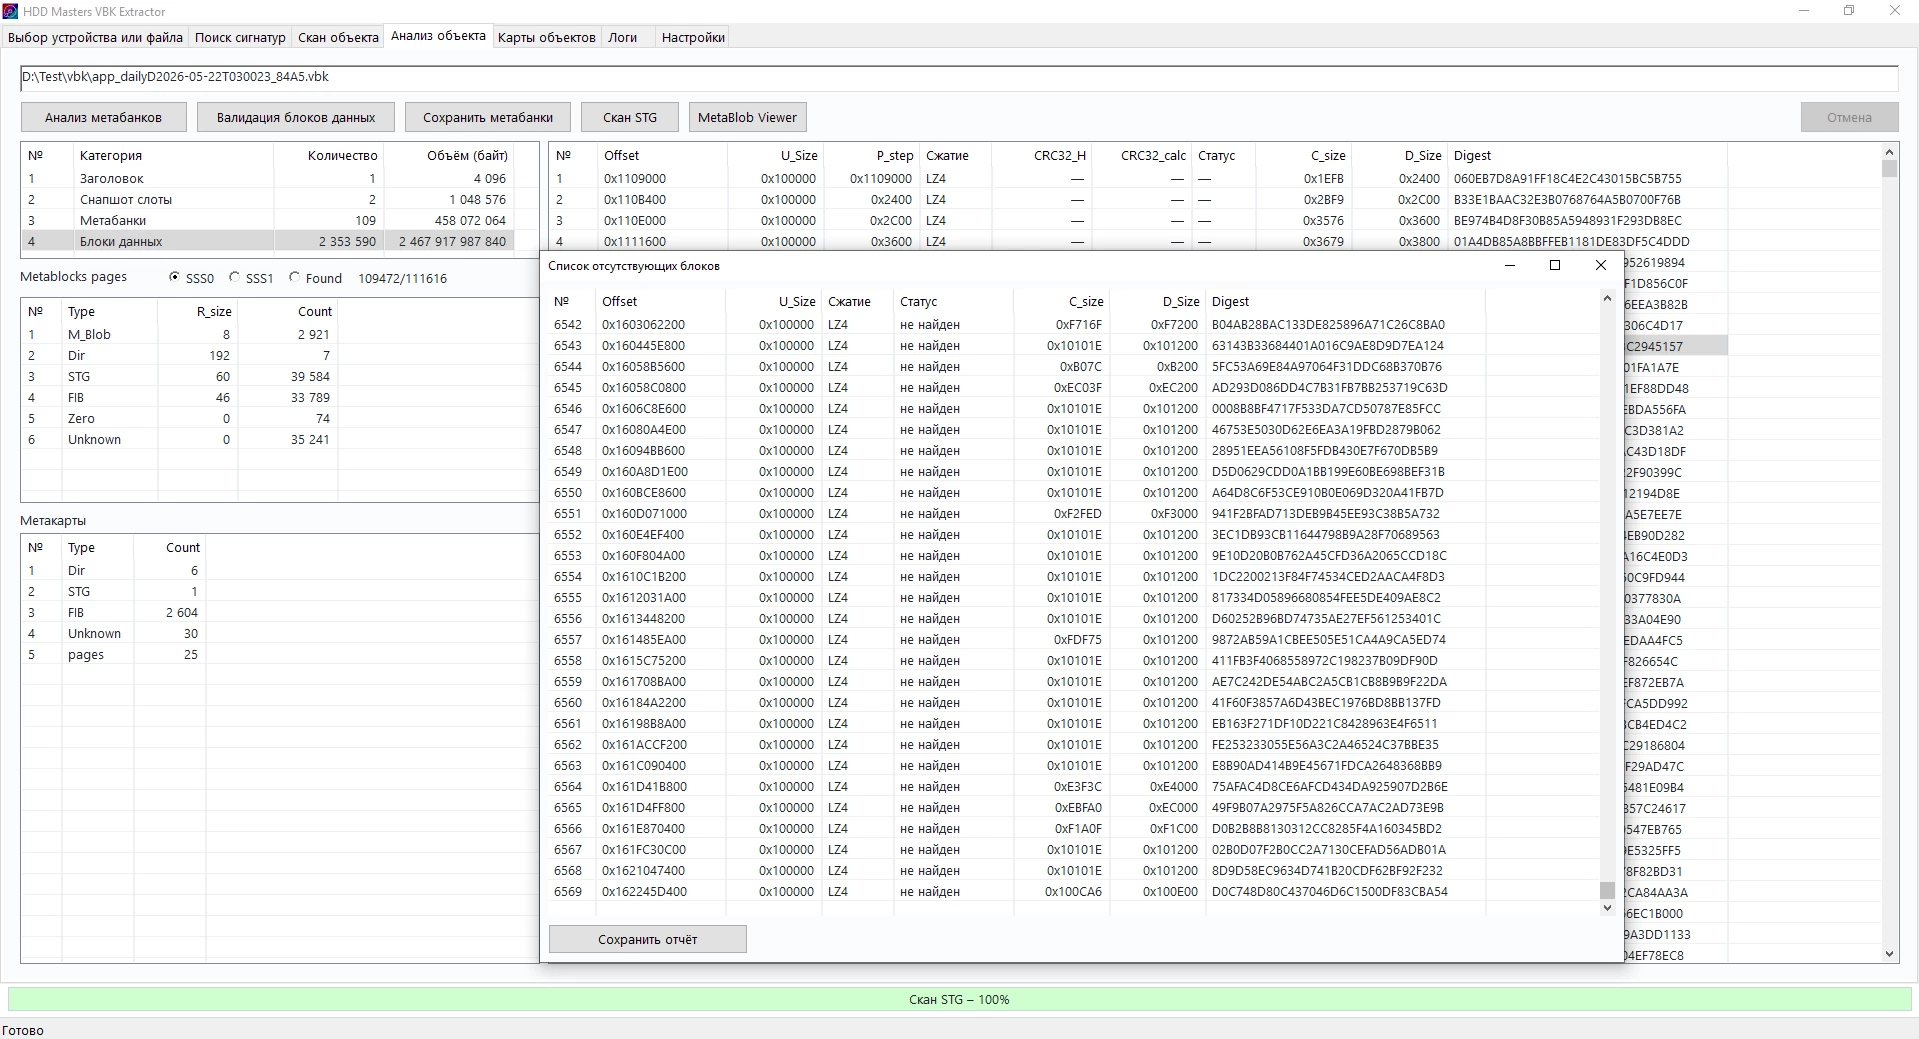
5. Structural analysis: Parsing the internal structures of the metabanks to build a lower-level block table (STG map). This mapped all blocks described by the metadata and cross-referenced them against the blocks actually found during the signature scan.
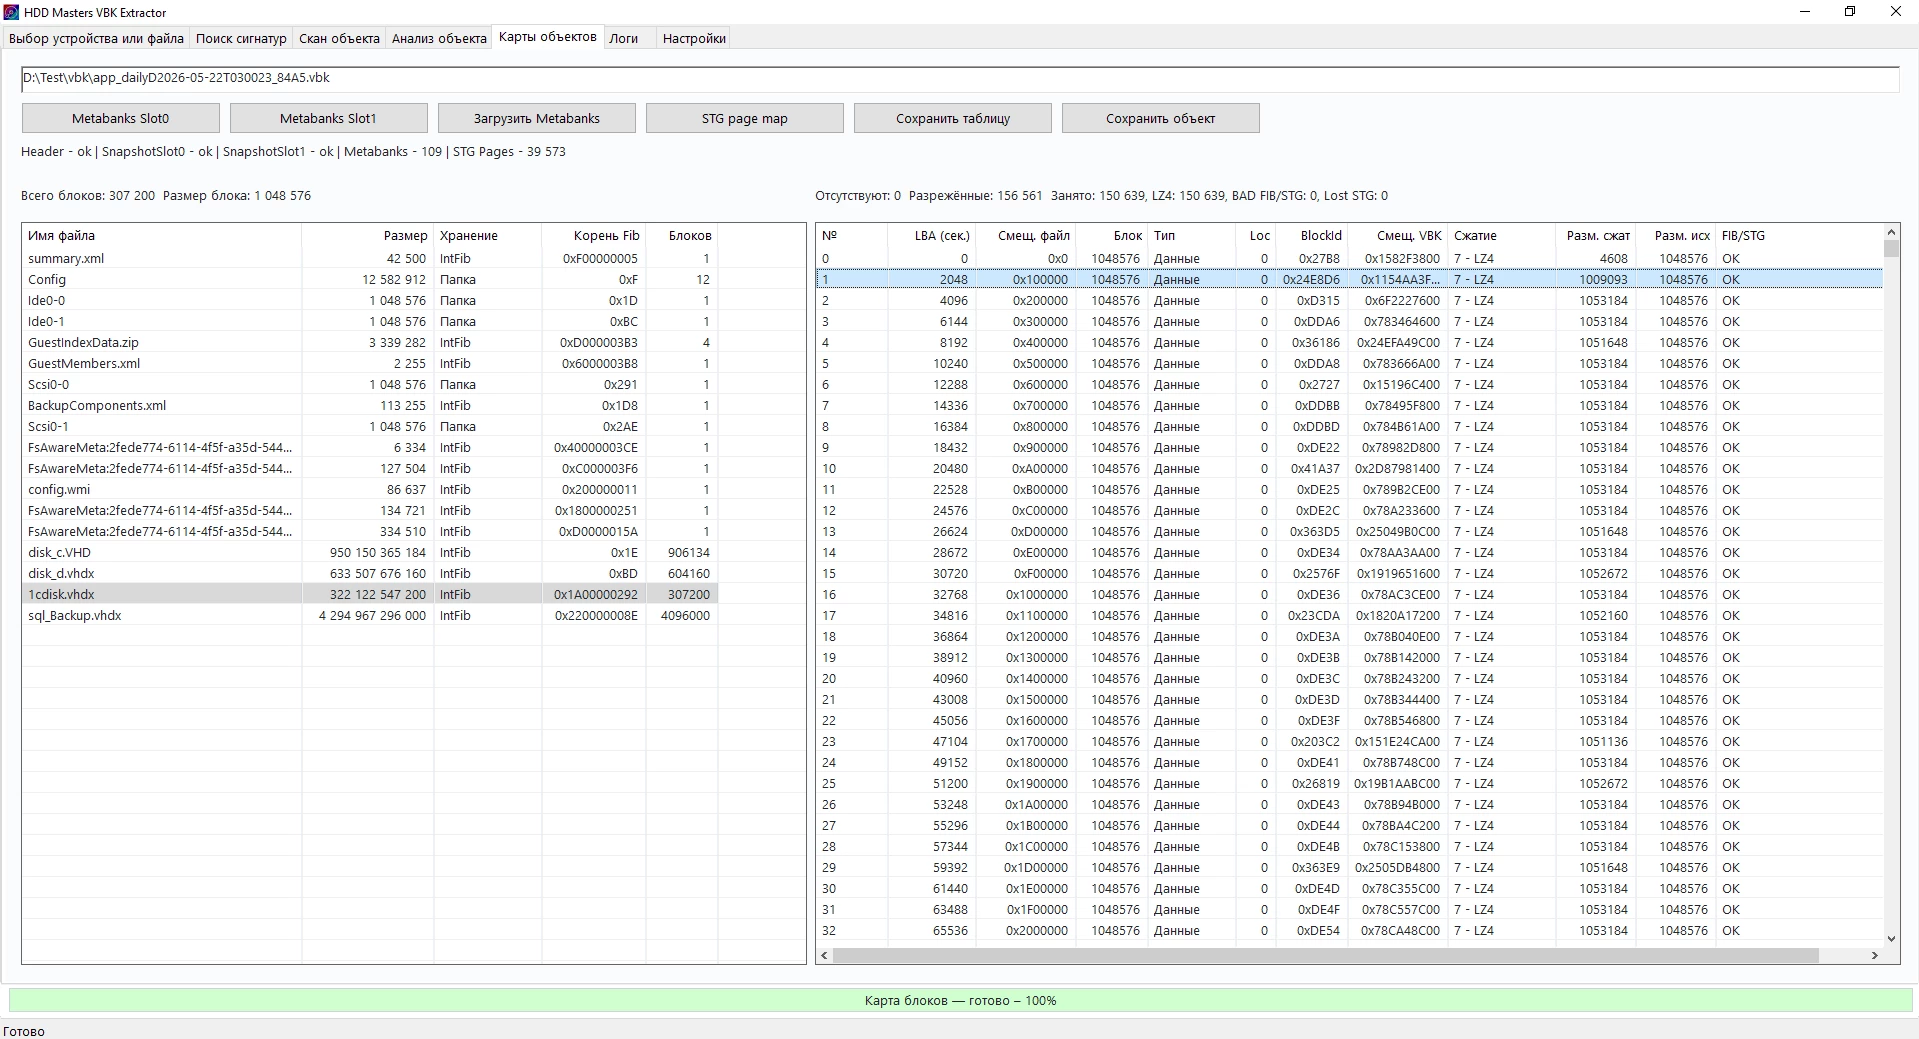
6. Object mapping: After assessing the block loss rate, I analyzed the directory and object trees, accounting for sparse block chains, to build a complete map of the packed objects.
7. Targeted export: The final data extraction was performed using this reconstructed map. In my scenario, where the block loss was around 1%, the data recovery result was highly successful.

A word of caution:
If only the first megabyte of your VBK is damaged, the recovery prognosis is likely favorable. However, keep in mind that most ransomware strains tend to encrypt more than just the file header. Since VBK files consist primarily of high-entropy compressed data, it is notoriously difficult to visually or programmatically spot other corrupted areas without deep structural validation.

В первом мегабайте данных, например 12-13 версий будет не только заголовок. Ключевое там SnapShotSlot 0 и 1, в которых находится таблица метабанков.

Недавно я выпустил лабораторный инструмент в виде альфа версии с помощью которого решал задачу восстановления данных из поврежденного VBK файла, который  с определенным интервалом зашифровал файл.

Задача свелась к:
1. Поиска метабанков и блоков данных по сигнатуре 0F 00 00 F8  с дальнейшей определенгием сжатого LZ4


2. Отсев мусорных кандидатов и определения копий метабанков. 
3. Построение цепочек из двух копий метабанков. Коррекция поврежденных и сверка по сходимости CRC у копий
4. В моем случае штатный распаковщик не смог обработать поврежденную запись о файле и распаковку даже не начал, хотя дошел до парсинга директорий.
5. Далее писалась аналитическая часть, где определялось содержимое структур внутри метабанков, строилась таблица блоков нижнего уровня для определения всех блоков описанных метой и сверялось с фактически найденным в файле сигнатурным сканом. 


6. Далее после оценки потерь блоков проводился анализ объектов каталогов и деревьев объектов с учетом разреженных цепочек и строилась карта  упакованных объектов.
7. Дальнейший экспорт велся по карте. В моем случае при работе с VBK, где потери составили около 1% блоков, получился весьма неплохой результат восстановления данных.


Если у вас поврежден только первый мегабайт, то прогнозы скорее всего благоприятные. Но большинство шифровальщиков все же склонны шифровать не только начало. В vbk, в основном сжатые данные и по энтропии проблематично заметить иные испорченные места.


  • New Here
  • October 14, 2026

Всем привет,

Наш файл резервной копии Veeam Agent был частично зашифрован программой-вымогателем. Процесс шифрования был прерван, и затронута только первая часть файла (1 МБ).

Подробности:
- Файл: dm-1c2 - 192.168.10.x.vbk, ~630 ГБ
- Ошибка при монтировании: "Не удалось создать резервную копию источника монтирования. Версия хранилища [...] не поддерживается для доступа только для чтения" — заголовок некорректен.
- vbkview завершается с ошибкой "недопустимое максимальное количество банков слота снимка".
- Шифрование резервной копии (пароль репозитория) НЕ было включено.
- Файл метаданных .vbm полностью цел и доступен для чтения (XML, версия 2626).
- Критические идентификаторы: Идентификатор резервной копии = 508d4cc8-d124-4053-b6fb-b4a5190445c6, Идентификатор задания = d0d61837-77e6-4b8b-8319-fc6a449901db, Имя задания = dm-1c2, Тип задания = 12000 (Агент Veeam).
- Шестнадцатеричный анализ подтверждает: все данные, начиная со смещения 1 048 576, целы — нули, стандартные индексные структуры, строки ASCII (Veeam, NTFS, пути к файлам) и сжатые данные. Каждый сектор размером менее 1 МБ содержит случайные данные с высокой энтропией.
- Конец файла (конец файла) цел.

Вопросы:
1. Существует ли поддерживаемая процедура восстановления заголовка хранилища VBK из неповрежденных метаданных VBM и собственных структур трейлера/ролла резервной копии?
2. Можно ли использовать V&R или vbkview для восстановления/заглушки заголовка?
3. Сочтет ли служба поддержки Veeam (или лаборатория по восстановлению данных) это восстановимым? Потеря данных из-за отсутствия 1 МБ, по-видимому, касается только метаданных, а не данных виртуальной машины.

Запущен агент Veeam для Microsoft Windows, целевой объект = хранилище резервных копий по умолчанию.

Спасибо
 

I wanted to share some technical insights regarding VBK file structure and recovery, specifically for versions 12 and 13.

In the first megabyte of the file, you won't just find the standard header. The most critical components located there are Snapshot Slot 0 and 1, which contain the metabank tables (descriptors).
Recently, I developed an alpha version of an in-house data recovery utility to solve a specific case: extracting data from a corrupted VBK file that had been partially encrypted by ransomware at specific intervals.

The recovery workflow came down to the following steps:
1. Signature-based carving: Searching for metabanks and data blocks using the 0F 00 00 F8 magic signature, followed by identifying LZ4-compressed payloads.
2. Filtering false positives: Discarding junk candidates and accurately identifying valid metabank copies.
3. Chain reconstruction: Building chains from the two metabank copies, correcting corrupted entries, and cross-referencing them via CRC validation to ensure consistency between the copies.
4. Bypassing native limitations: In my specific case, the stock Veeam Extract Utility failed to process a corrupted file record. It managed to parse the directories but aborted before even starting the actual extraction.
5. Structural analysis: Parsing the internal structures of the metabanks to build a lower-level block table (STG map). This mapped all blocks described by the metadata and cross-referenced them against the blocks actually found during the signature scan.
6. Object mapping: After assessing the block loss rate, I analyzed the directory and object trees, accounting for sparse block chains, to build a complete map of the packed objects.
7. Targeted export: The final data extraction was performed using this reconstructed map. In my scenario, where the block loss was around 1%, the data recovery result was highly successful.

A word of caution:
If only the first megabyte of your VBK is damaged, the recovery prognosis is likely favorable. However, keep in mind that most ransomware strains tend to encrypt more than just the file header. Since VBK files consist primarily of high-entropy compressed data, it is notoriously difficult to visually or programmatically spot other corrupted areas without deep structural validation.

В первом мегабайте данных, например 12-13 версий будет не только заголовок. Ключевое там SnapShotSlot 0 и 1, в которых находится таблица метабанков.

Недавно я выпустил лабораторный инструмент в виде альфа версии с помощью которого решал задачу восстановления данных из поврежденного VBK файла, который  с определенным интервалом зашифровал файл.

Задача свелась к:
1. Поиска метабанков и блоков данных по сигнатуре 0F 00 00 F8  с дальнейшей определенгием сжатого LZ4


2. Отсев мусорных кандидатов и определения копий метабанков. 
3. Построение цепочек из двух копий метабанков. Коррекция поврежденных и сверка по сходимости CRC у копий
4. В моем случае штатный распаковщик не смог обработать поврежденную запись о файле и распаковку даже не начал, хотя дошел до парсинга директорий.
5. Далее писалась аналитическая часть, где определялось содержимое структур внутри метабанков, строилась таблица блоков нижнего уровня для определения всех блоков описанных метой и сверялось с фактически найденным в файле сигнатурным сканом. 


6. Далее после оценки потерь блоков проводился анализ объектов каталогов и деревьев объектов с учетом разреженных цепочек и строилась карта  упакованных объектов.
7. Дальнейший экспорт велся по карте. В моем случае при работе с VBK, где потери составили около 1% блоков, получился весьма неплохой результат восстановления данных.


Если у вас поврежден только первый мегабайт, то прогнозы скорее всего благоприятные. Но большинство шифровальщиков все же склонны шифровать не только начало. В vbk, в основном сжатые данные и по энтропии проблематично заметить иные испорченные места.

Hello, could you share this program with me at trofim15@mail.ru?


  • New Here
  • October 14, 2026

Hello, could you share this program with me at trofim15@mail.ru?


HDD Masters

Hello, could you share this program with me at trofim15@mail.ru?

This software is not intended for public distribution. It is a specialized instrumental platform designed specifically for analyzing damaged Veeam Backup files (VBK, VIB, VBR).

Effective use requires hands-on work by a qualified Data Recovery specialist who can visually distinguish between FIB and STG structures in a hex editor. As I tackle cases of varying complexity across different Veeam Backup versions, the platform's tools are continuously updated and patched on the fly during the actual recovery process. Therefore, it is not a ready-to-use end-user product.


  • New Here
  • October 14, 2026

А для чего тогда написали тут? Напишите на почту, может обсудим покупку или сотрудничество


HDD Masters

А для чего тогда написали тут? Напишите на почту, может обсудим покупку или сотрудничество


I sent you an email following your request.

I am posting this here so you can see that specialized laboratory tooling exists for recovering corrupted VBK files. This toolset allows for extensive analytical operations, including the reconstruction of Snapshot Slots and Metabanks, building block maps that account for sparse structures via FIB (File Index Block) structures, and drilling down into lower-level STG (Storage) structures. This includes a deep reverse-engineering of the Veeam Backup v12 archive format.

Your specific case where the first megabyte is destroyed and there may be other corrupted data scattered throughout the file body seems quite solvable at first glance. However, a definitive assessment can only be made after a complete analysis of the entire file.

I will likely publish more information soon about my tool, the HDD Masters VBK Extractor, including scenarios where users can handle the recovery themselves without needing this level of deep analysis.
For now, this software is being developed strictly as an internal tool for our data recovery laboratory. It is not intended to be, and likely has no prospects as, a commercial off-the-shelf product.


После вашего запроса написал вам на почту. 

Здесь я написал вам, чтобы вы могли увидеть, что существует лабораторный инструментарий для восстановления поврежденных VBK файлах. Который позволяет провести множество аналитических операций для реконструкции ShapShotSlot, реконструкции самих Metabanks, Сборка карт с учетом разрежения по структурам FIB и переход к структурам нижнего уровня STG. Разобрано устройство архивов Veeam Backup 12 в то числе. 

Ваш случай, где уничтожен первый мегабайт и возможно есть другие вкрапления мусора по телу файла кажется на первый взгляд вполне решаемой задачей. Но точнее можно сказать только тогда, когда будет проведен анализ всего файла:
 
Возможно скоро опубликую больше информации о своем инструменте  HDD Masters VBK Extractor и  о том в каких случаях пользователь может справиться сам и не прибегать к такому глубокому анализу. Пока  у ПО перспективы развития, только как внутренний инструмента лаборатории восстановления данных. Как коммерческий продаваемый софт он скорее всего не имеет перспектив.